



Самую жуткую правду рассказала "Алиса": На блокировки ушли миллиарды, на защиту ЦОДов – ноль
За неделю беспилотники атаковали три дата-центра "Яндекса". В тот же день, 14 октября, Владимир Путин провёл совещание по кибербезопасности. Кремль говорит о новых угрозах, в том числе об искусственном интеллекте как оружии. А законы, по которым мы защищаем цифровой тыл, написаны для другой эпохи. Пора переводить их из абстракции в конкретику военного времени.
Совещание, которое назрело
Утром 14 октября пресс-секретарь президента Дмитрий Песков анонсировал "очень важное и весьма представительное" совещание по кибербезопасности. Причину он назвал прямо.
Технологии ИИ несут много добра, выгоды, повышают эффективность", но "попытки ряда государств использовать эти технологии как оружие таят в себе угрозы для целых секторов экономики,
– заявил Песков. И добавил: "Мы не являемся исключением, должны быть готовы к этим вызовам".
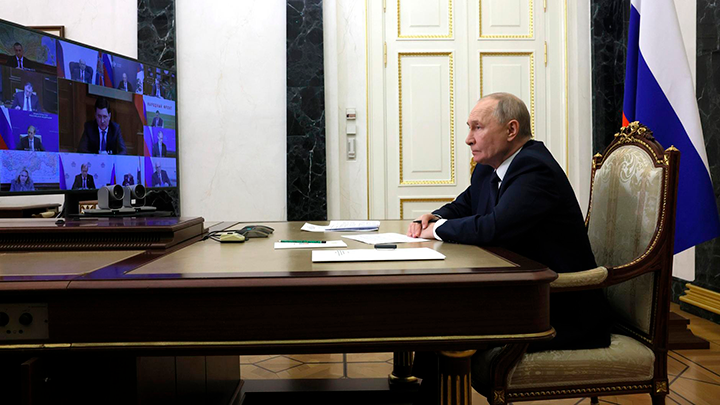 Президент России Владимир Путин провел совещание по вопросам кибербезопасности. Фото: пресс-служба президента России
Связь с ударами по дата-центрам в Кремле отрицают.
Нет, это гораздо более системное совещание, это не связано с этими атаками ситуативно,
– цитирует Пескова. Но совпадение красноречивое: совещание прошло через несколько часов после атаки на ЦОД Сбера и через неделю после того, как сгорел дата-центр "Яндекса" в Сасове.
Совещание прошло в режиме видеоконференции. Состав говорит сам за себя: глава Сбербанка Герман Греф, министр транспорта Андрей Никитин, глава Минцифры Максут Шадаев, министр энергетики Сергей Цивилев, председатель ЦБ Эльвира Набиуллина, директор ФСБ Александр Бортников, мэр Москвы Сергей Собянин, замминистра обороны Дмитрий Щербинин, директор ФСТЭК Владимир Селин и спецпредставитель президента по цифровому и технологическому развитию Дмитрий Песков. Финансы, энергетика, транспорт, столица, силовики – все, по кому сегодня бьют.
Оценка президента прозвучала жёстко.
Очевидно, что с развитием цифровизации на фоне прямой и гибридной внешней агрессии, с которой мы сталкиваемся, на новый уровень выходят и киберугрозы в отношении экономики, логистики, транспорта, социальной сферы и систем жизнеобеспечения государственного управления,
– заявил Путин.
Чтобы нейтрализовать эти угрозы, по словам президента, нужно улучшать все составляющие системы цифровой безопасности: оценку и анализ рисков, механизм мониторинга зависимости от внешних платформ, инструменты оперативного реагирования на кибератаки, а также координацию правоохранительных органов и спецслужб с операторами связи, финансовыми организациями, интернет-компаниями и другими структурами.
Путин напомнил и о другой стороне процесса: Россия системно выстраивает цифровой контур экономики и проводит её платформизацию, внедряются передовые подходы к хранению, обработке и передаче данных, активно распространяются сервисы на основе искусственного интеллекта. Именно здесь и кроется проблема. Чем больше жизни страны уходит на платформы, тем дороже обходится каждый удар по ним. Платформизация без защиты превращает несколько зданий с серверами в точки, по которым можно бить по всей стране сразу.
Сказано правильно. Вопрос в том, насколько быстро слова станут нормами, обязательными для всех.
Удар по гигантам ИИ и хранителям данных
Посмотрим, по кому противник бьёт последнюю неделю.
- В ночь на 8 октября беспилотники атаковали дата-центр "Яндекса" в рязанском Сасове. Площадка полностью остановилась, легли зона Yandex Cloud и десятки сервисов, которые на ней работают: от "Циана" и "Авито" до сайтов СМИ.
- 9 октября удар пришёлся по крупнейшему дата-центру компании в Калуге. По словам "Яндекса", "несколько модулей дата-центра полностью выведены из строя".
- 11 октября появились сообщения о повреждениях дата-центра во Владимире.
- В ночь на 14 октября дроны атаковали строящийся дата-центр Сбербанка в Балакове Саратовской области. Это совместный проект Сбера и "Россетей", который создают под обучение нейросетей и ИИ-сервисы. Первый зампред правления Сбербанка Александр Ведяхин заявил: "Мы подтверждаем факт атаки на центр обработки данных. При этом все системы и все сервисы Сбербанка работают штатно". Сотрудники банка не пострадали. Рядом с площадкой находится Балаковская АЭС.
Выбор целей неслучаен. Противник бьёт не по случайным складам, а по вычислительным мощностям для искусственного интеллекта и по тем, кто хранит данные десятков миллионов граждан страны. Это удар сразу по экономике, по технологическому суверенитету и по каждому пользователю.
 Коллаж Царьграда
Сбер в этот раз отработал без последствий для клиентов: резервирование сработало, сервисы не остановились. Но это говорит о качестве инженерной работы конкретной компании, а не о том, что у государства есть система защиты таких объектов. Её пока нет.
Цель – российский ИИ?
Можно ли считать, что противник целенаправленно выбивает вычислительные мощности, на которых Россия развивает искусственный интеллект? Прямых доказательств нет, Киев свои цели не комментирует. Но если сложить факты, картина получается слишком стройной для случайности.
Первое – выбор площадок. В Сасове, по данным обозревателя Эльдара Муртазина (Mobile-review), стояли два самых мощных суперкомпьютера "Яндекса": "Червоненкис" производительностью 21,5 петафлопса и "Ляпунов" на 12,8 петафлопса. Это первая и третья машины в стране. Третий суперкомпьютер компании, "Галушкин", по разным данным, размещён во Владимире или в Калуге. Удары за четыре дня пришлись именно на эти три площадки. Из сотен коммерческих дата-центров в стране под удар попали те, где сосредоточены мощности для ИИ.
Второе – незаменимость. "Червоненкис" собран на 1592 ускорителях Nvidia A100. Купить сопоставимое оборудование в нужном объёме сегодня, по оценке Муртазина, "просто невозможно". Эксперты, опрошенные vc.ru, считают, что на восстановление дата-центра уйдёт около полутора лет, а на оснащение его вычислительной техникой – два-три года. Логика та же, что и при ударах по НПЗ: бить туда, где замена займёт годы, а не недели.
Третье – вычислительные мощности и без того главное узкое место российского ИИ. Ещё в 2024 году Герман Греф говорил, что отечественные ИИ-продукты отстают от OpenAI и Google на 6–18 месяцев и одна из главных причин – нехватка мощностей. Площадка под крупный ИИ-центр, по его словам, должна потреблять 200–400 МВт, это уровень энергоблока АЭС. Таких объектов в стране единицы, они заметны, их легко вычислить.
Четвёртое – кто стоит за противником. Украина воюет при поддержке западных разведок и компаний, для которых гонка ИИ – вопрос стратегический. Palantir выбрал партнёром Nebius основателя "Яндекса" Аркадия Воложа, куда, по данным СМИ, ушли больше тысячи бывших сотрудников компании. Люди, которые знают, как устроена российская цифровая инфраструктура изнутри, теперь работают на другой стороне. Прямой связи с ударами никто не доказал, но знание это никуда не делось.
Есть и другая версия. Владимир Зеленский после удара по Сасову заявил, что Украина "всегда отвечает зеркально", намекая на ответ за удары по украинским дата-центрам. Кроме того, атака на облако "Яндекса" дала максимальный эффект в тылу: легли банки, маркетплейсы, сайты СМИ, миллионы людей почувствовали войну на себе. Это тоже могло быть целью.
Но одно не исключает другого. Даже если поводом был "зеркальный ответ", целями выбраны не любые серверные, а именно те, где стоят суперкомпьютеры и строятся мощности для нейросетей. Удар по одному такому объекту одновременно бьёт по экономике, по настроениям в тылу и по технологическому будущему страны. Для противника это идеальная цель. Для нас – сигнал: ИИ-мощности нужно защищать как стратегические объекты, а не как коммерческую недвижимость.
 Коллаж Царьграда
"Яндекс": ущерб, который не измерить деньгами
Масштаб потерь "Яндекса" стоит разобрать отдельно, потому что на его примере видно, во что обходится беззащитность.
Из пяти дата-центров компании – в Сасове, Калуге, Владимире, Ивантеевке и Мытищах – за четыре дня под удар попали три. Сроков восстановления в компании не называют: "Пока назвать сроки восстановления работы оборудования в дата-центрах очень сложно". По Сасову формулировка ещё тревожнее:
Пока мы не можем подтвердить возможность восстановления оборудования.
В сасовскую площадку, запущенную в 2014 году, вложено больше 6 млрд рублей. Прямой ущерб при полном выходе её из строя гендиректор ComNews Леонид Коник оценивает в 500–800 млн рублей. Но деньги здесь не главное. Построить сопоставимое здание можно примерно за полтора года, а оснастить его ИТ-оборудованием, по оценке экспертов, – только за два-три года. На мировом рынке бум на серверы и память из-за ИИ-гонки, цены выросли в разы, а ускорители Nvidia России официально не продают. Остаётся параллельный импорт: долго, дорого и без гарантий, что в железе нет "закладок".
Пострадала и "Алиса". 9 октября её команда сообщила, что "часть функций "Алисы AI" временно недоступна, а ответы нейросети могут приходить с задержкой", нестабильно работали "умные" устройства. После удара по Владимиру лёг "Яндекс Про", через который работают таксисты и курьеры, начались сбои в "Яндекс Картах", кикшеринге, на сайте аэропорта Пулково. Тысячи людей в один день остались без заработка.
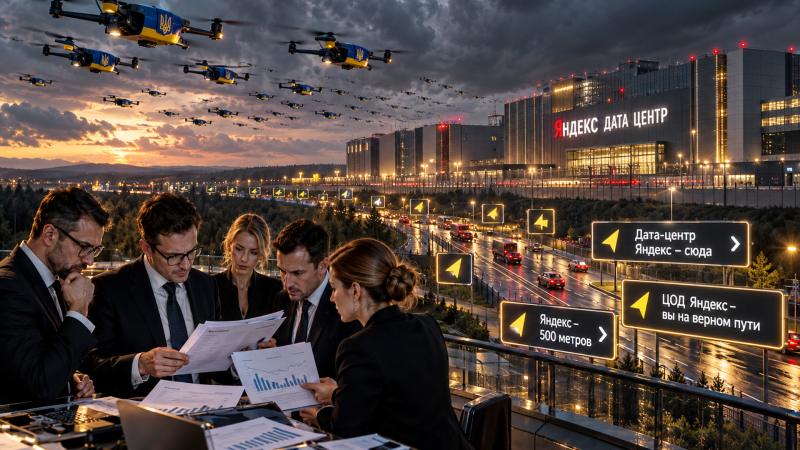 Восстановление дата-центра "Яндекса" после атаки беспилотников может занять до года. Строительство аналогичной площадки оценивают в 12–15 млрд рублей без стоимости серверов. Пока компания даже не знает, удастся ли спасти повреждённое оборудование. Коллаж Царьграда
Есть и неудобный вопрос о технологической независимости. В феврале 2025 года команда YandexGPT в блоге компании признала, что при обучении флагманской модели YandexGPT 5 Pro "инициализировали наш пайплайн обучения не случайными весами, а весами модели Qwen-2.5-32B-base" – открытой модели китайской Alibaba. Модели, обученные полностью "с нуля в контуре компании", "Яндекс" представил только в сентябре 2026 года. Самое время их защищать, а железо, на котором они обучаются, оказалось под открытым небом.
И наконец, история, которую на Царьграде назвали "Я тебя породил…". Основатель "Яндекса" Аркадий Волож, при котором запускали сасовский дата-центр, в 2023 году публично осудил СВО, после чего ЕС снял с него санкции. Из зарубежных активов компании выросла нидерландская Nebius, куда, по данным СМИ, ушли больше тысячи бывших сотрудников "Яндекса". 8 сентября 2026 года Palantir объявил Nebius своим партнёром по ИИ-инфраструктуре, а за неделю до этого глава Palantir Алекс Карп стал первым инвестором военного стартапа экс-министра обороны Украины Михаила Фёдорова. Прямых доказательств причастности бывших создателей "Яндекса" к выбору целей нет, и утверждать этого мы не будем. Но, как предупреждал военкор Александр Коц, "знание того, как устроена страна изнутри, долго не устаревает".
Персональные данные – не частное дело
Политобозреватель Царьграда, полковник запаса и первый министр госбезопасности ДНР Андрей Пинчук обратил внимание на вопрос, который за пожарами и сбоями почти не обсуждают: ответственность за чужие данные государство фактически переложило на частника, а потом от неё отстранилось.
В этих дата-центрах хранятся персональные данные, которые по федеральному закону о персональных данных хранятся в строго определённых хранилищах под соответствующим контролем. Когда говорят о том, что это просто обязанность IT-компании, – это обязанность IT-компании, когда она хранит свои данные. А она хранит ваши, мои данные. Причём не просто ФИО, а данные о финансовых операциях. Это не история "Яндекса" это история вообще-то чисто государственная. А потом, как делают некоторые чиновники, делают шаг в сторону и говорят, что это проблема "Яндекса".
Это ключевой вопрос. Маршруты поездок, история покупок, поисковые запросы, голосовые команды, геолокация, финансовые операции – о жизни человека крупные платформы знают больше, чем любое ведомство. В мирное время это коммерческий актив. В войну это стратегический ресурс: такие массивы годятся и для целеуказания, и для вербовки, и для мошенничества, и для обучения чужих нейросетей.
Так кто же всё-таки ответит? Как пояснил Царьграду адвокат, управляющий партнёр ADVOLAW Антон Пуляев, определяющим является то, чья конкретно обязанность была нарушена. Руководитель предприятия может отвечать за ненадлежащую организацию безопасности и игнорирование выявленных уязвимостей. Чиновники – за ненадлежащее исполнение собственных полномочий, в том числе при осуществлении контроля и реагировании на угрозы. Но планка высокая: например, уголовная статья 217.3 о нарушении требований антитеррористической защищённости срабатывает, только если компанию дважды и более привлекали к административной ответственности за аналогичные нарушения в течение 180 дней и при этом наступили тяжкие последствия или ущерб свыше миллиона рублей.
Сам по себе ущерб от атаки третьих лиц не означает возникновения ответственности государства. Ни руководитель предприятия, ни должностное лицо государственного органа не могут признаваться виновными исключительно из-за занимаемой должности или тяжести последствий происшествия,
– подчёркивает юрист.
Иными словами, пока обязанности по защите от дронов и по охране данных прописаны размыто, нарушить их формально почти невозможно – а значит, и спросить не с кого.
Масштаб угрозы видно по статистике. По данным аналитического центра InfoWatch, за 2023–2025 годы в России были скомпрометированы около 4,5 млрд записей персональных данных.
Компрометация даже одного подобного хранилища, как правило, серьёзно влияет на общую статистику,
– отмечает эксперт компании Андрей Арсентьев.
А как наказывают? Оборотные штрафы за утечки действуют с 30 мая 2025 года. Но, по данным ComNews, за весь 2025 год за утечки оштрафовали шесть организаций на 570 тысяч рублей в сумме. По подсчётам InfoWatch, за первое полугодие 2026 года российские штрафы за утечки составили около 2,2 млн рублей. Это меньше, чем стоит одна серверная стойка.
Доктрина из прошлой эпохи
Главный документ в этой сфере – Доктрина информационной безопасности, утверждённая указом президента в декабре 2016 года. Тогда это был серьёзный шаг: впервые в одном документе собрали угрозы от информационно-психологического давления до зависимости от иностранных технологий.
 Указ Президента Российской Федерации. Скриншот с сайта kremlin.ru
Но с тех пор мир изменился. Доктрина писалась до СВО, до массового применения ударных беспилотников, до генеративного ИИ. Искусственного интеллекта в ней нет вообще. Нет понятия дата-центра как объекта, по которому наносят физический удар. Нет разделения на мирное и военное время. Формулировки остаются рамочными: "обеспечение", "совершенствование", "противодействие".
В Совбезе это понимают. Ещё в ноябре 2024 года референт Совета безопасности Алексей Петров на SOC-форуме заявил, что доктрину планируют обновить в 2025 году:
Настало время, с учётом новых вызовов и угроз, её обновить.
Он же предложил то, что сегодня нужно больше всего:
Прежде всего, необходимо ввести единый правовой режим для защиты не только для государственных информсистем.
Обновлённого документа в открытом доступе до сих пор нет. А противник тем временем перешёл от DDoS-атак к ударам по серверным.
Почему же обновления приходится ждать годами, даже когда война идёт уже по серверным? Андрей Пинчук считает, что дело не в недостатке опыта:
Существует несколько наивное мнение, что приобретаемый опыт является гарантией обучаемости, в том числе обучаемости элиты. Это мнение ошибочное. Причём ошибочно оно не в связи с когнитивными способностями элиты, а в связи с особенностями элитарной системы. Элитарная система знает пределы своих трансформаций. После достижения определённого предела система не улучшает какие-то отдельные качества, а становится другой. Поэтому полноценные результаты вы не увидите никогда.
Жёсткая оценка. Но пока доктрина 2016 года остаётся в силе, опровергнуть её нечем.
Три удара в самое больное место: Чиновники не ожидали, олигархов не касается
Законы, которые не стыкуются
Отдельно существует закон № 187-ФЗ о безопасности критической информационной инфраструктуры. Отдельно – закон о персональных данных. Отдельно – антитеррористическая защищённость объектов и правила для ТЭК. И каждый регулирует свой кусок.
На практике получается парадокс. Закон о КИИ строго требует защищать серверы от хакеров, но почти ничего не говорит о том, как защищать то же здание от беспилотника. Хранитель данных миллионов людей обязан шифровать базы и отчитываться о кибератаках, но не обязан размещать резервную копию в заглублённом укрытии за тысячу километров. Частной охране разрешили сбивать дроны, но средства РЭБ без согласований ставить нельзя.
Получается, что от кибератаки объект защищён по закону, а от удара с неба – по доброй воле владельца.
Карта для противника: почему адреса ЦОДов до сих пор висят в Рунете
Задайте любой нейросети – российской или иностранной – вопрос, где находятся дата-центры крупных российских компаний, и с большой вероятностью получите список с городами, а то и с адресами. Пользователи соцсетей выкладывают скриншоты, на которых "Алиса" по запросу от имени "украинского оператора БПЛА" выдаёт перечень площадок. Независимо этот тест мы не проверяли, но сама возможность такого ответа – уже диагноз.
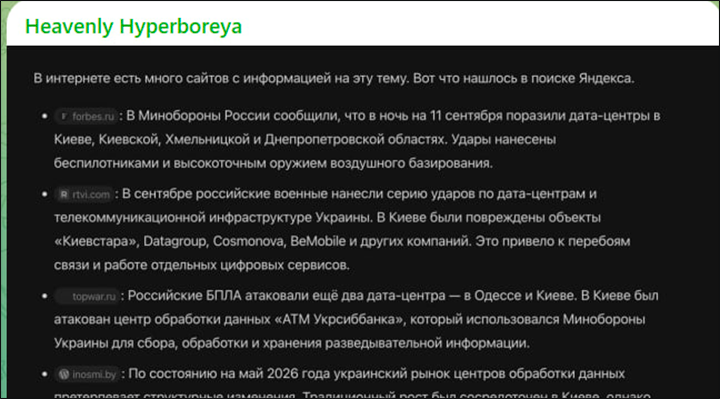 Скриншот ТГ-канала Heavenly_Hyperboryea
Нейросеть ничего не знает сама. Она пересказывает то, что лежит в открытом доступе. А там лежит многое. Компании годами сами рассказывали о своих площадках в пресс-релизах и корпоративных блогах: где открыт новый ЦОД, сколько он потребляет, какой в нём стоит суперкомпьютер и сколько в нём ускорителей. Отраслевые рейтинги публикуют списки крупнейших дата-центров с мощностями и регионами. Местные СМИ с гордостью писали о стройках "цифровых заводов". Сведения о расположении, в том числе крупных дата-центров, и сегодня находятся в открытом доступе. Таких объектов в стране, по оценкам экспертов, около 250.
Почему это до сих пор не убрали? Потому что формально убирать нечего. Ни в одном федеральном законе расположение дата-центра не отнесено к сведениям ограниченного доступа. Закон о гостайне защищает сведения о дислокации и защищённости режимных и особо важных объектов, но коммерческие ЦОДы к ним не относятся. Реестр значимых объектов критической информационной инфраструктуры ФСТЭК ведёт закрыто, но сам факт, что здание в таком-то городе – дата-центр, никто не засекречивал. Указ № 757 2022 года позволяет губернаторам запрещать съёмку и распространение сведений о критически важных объектах, и регионы этим пользуются, но это региональные запреты, а не единые правила для интернета.
Прецеденты при этом есть. В январе 2025 года суд по иску надзорного ведомства обязал "Яндекс" убрать с карт снимки одного из крупнейших НПЗ страны: суд счёл, что открытые сведения о заводе вредят обороноспособности. Показательно, что руководство НПЗ ещё в мае 2024 года безуспешно пыталось договориться с "Яндексом" напрямую. То есть механизм существует, но запускается вручную, через суд, по одному объекту и спустя месяцы. А дроны летят каждую ночь.
Кто должен за это отвечать? Ответственность сегодня размазана между всеми:
- Владельцы объектов, которые сами публикуют подробности о своих площадках ради рекламы и инвесторов.
- Платформы – карты, поисковики и нейросети, – которые эти сведения тиражируют. В случае с "Яндексом" владелец дата-центров и владелец "Алисы" – одна и та же компания.
- Государство: ФСТЭК и ФСБ, отвечающие за безопасность критической инфраструктуры, Роскомнадзор, который ограничивает доступ к запрещённой информации, и Минцифры как регулятор отрасли. Но в перечне сведений, которые блокируют без суда, адресов критических объектов нет.
Юристы подтверждают: формально у каждого своя зона.
Государство обеспечивает выполнение публичных функций в области обороны и безопасности, устанавливает обязательные требования, осуществляет контроль и координирует действия уполномоченных органов. Собственник, иной законный владелец или эксплуатирующая организация отвечают за выполнение требований безопасности непосредственно на объекте,
– поясняет Антон Пуляев. И добавляет важную оговорку: безопасность обеспечивается совместными усилиями, "но это не означает автоматической совместной юридической ответственности за последствия каждой атаки". Каждый отвечает только за своё – а за то, что адреса критических объектов лежат в открытом доступе, по закону сегодня не отвечает никто.
С иностранными нейросетями и спутниковыми снимками сложнее: заставить их что-то забыть российский закон не может, а здание на 100 МВт из космоса не спрячешь. Поэтому закрытие информации – не замена защите, а её дополнение. Но начать с собственного двора можно и нужно: российские нейросети, карты и поисковики не должны помогать выбирать цели. Нужен единый перечень сведений о критической инфраструктуре, которые нельзя публиковать и выдавать в ответах ИИ, обязанность владельцев и платформ удалять их и персональная ответственность за нарушения. А крупнейшие ЦОДы и ИИ-мощности стоит включить в число особо важных объектов – тогда сведения об их защищённости автоматически станут закрытыми.
ИИ как оружие: противник уже воюет алгоритмами
Песков говорит об ИИ как оружии не абстрактно. Запад давно встроил искусственный интеллект в войну. В 2025 году НАТО закупило у Palantir систему Maven Smart System, которая обрабатывает разведданные и помогает выбирать цели. Украинские разработчики открыто рекламируют дроны с ИИ-наведением, которые доводят удар без связи с оператором. Глава Palantir Алекс Карп не скрывает, что работает с Киевом.
Значит, против нас работают не только беспилотники, но и алгоритмы, которые анализируют спутниковые снимки, утечки, открытые данные и выбирают, по какому дата-центру бить, чтобы ущерб был максимальным. А данные, которыми их кормят, – это в том числе наши утёкшие базы.
Ответ здесь может быть только один: собственные суверенные модели, собственные вычислительные мощности и их полноценная защита. Шаг в эту сторону сделан: президент подписал закон о развитии ИИ, который впервые закрепляет понятия суверенных и национальных моделей и принципы технологической независимости. Но модели обучаются на серверах. А серверы, как показала эта неделя, стоят под открытым небом.
А король-то голый
Есть цифры, которые лучше любых слов показывают, на что все эти годы тратились деньги "на цифровую безопасность".
С 2022 года Россия планомерно строит систему ограничения доступа к интернет-ресурсам. В марте 2022 года заблокировали Instagram и Facebook. С лета 2024 года замедлен YouTube: по данным Mediascope, которые приводит РБК, его дневная аудитория в России сократилась с 55,7 млн человек в июле 2024 года до 21 млн в октябре 2025-го. С августа 2025 года ограничены звонки в Telegram и WhatsApp, а WhatsApp, по данным РБК, к концу 2025 года был замедлен на 80%.
Всё это работает на технических средствах противодействия угрозам – ТСПУ, которые стоят у операторов связи. И стоит это немало.
- 2022–2024 годы: на обеспечение "устойчивости и целостности Рунета" из бюджета направили около 31 млрд рублей – 10,8 млрд, 10,3 млрд и 9,5 млрд по годам (данные РБК со ссылкой на проект бюджета).
- Бюджет Роскомнадзора вырос с 9,97 млрд рублей в 2021 году до 31,1 млрд в 2023-м. Основная часть – субсидии подведомственному Главному радиочастотному центру, который и управляет системой.
- 2025–2030 годы: на модернизацию ТСПУ в федеральном проекте "Инфраструктура кибербезопасности" сначала заложили 58,97 млрд рублей. В марте 2026 года в плане Минцифры сумму увеличили до 83,7 млрд. Пропускную способность системы к 2030 году планируют довести до 954 Тбит/с – при том что средний трафик всего Рунета в 2024 году, по оценке экспертов, составлял около 30 Тбит/с.
- 2027–2029 годы: в проекте нового бюджета на автоматизированную систему обеспечения безопасности Рунета заложено 59,6 млрд рублей – почти по 20 млрд в год. Прежде на эти годы планировали около 32 млрд. Отдельной строкой – 1,04 млрд рублей на резервный дата-центр для самой системы.
Вдумайтесь в последнюю строчку. Для системы блокировок резервный дата-центр предусмотрели заранее и за бюджетный счёт. А дата-центры, на которых держатся банки, такси, госуслуги и отечественный искусственный интеллект, стояли без резервов, без ПВО и без сеток.
Федеральный проект, по которому идут эти деньги, называется "Инфраструктура кибербезопасности". Но десятки миллиардов в нём уходят на то, чтобы фильтровать трафик и бороться с VPN. Причём и с этим получается не очень: по данным Sensor Tower, число пользователей пяти крупнейших VPN-приложений в России в третьем квартале 2025 года выросло с 247 тысяч до более чем 6 млн.
А теперь сравним. Полная защита крупного дата-центра – ПВО, РЭБ, перехватчики, металлические каркасы – по оценкам, обходится как минимум в сотни миллионов рублей. Возьмём с запасом 300–500 млн рублей на объект. Тогда одних только 83,7 млрд, заложенных на модернизацию ТСПУ, хватило бы, чтобы прикрыть от 170 до 280 площадок. Крупных дата-центров в стране, по оценкам экспертов, около 250.
Блокировать враждебные ресурсы государство вправе, и спорить с этим мы не будем. Но октябрь 2026 года показал главное: противнику не нужен VPN, чтобы ударить по Рунету. Ему достаточно дрона. Пока мы годами строили цифровую стену от YouTube и Instagram*, дроны просто перелетели через неё и попали в серверные. Король оказался голым. Пора менять приоритеты: деньги, которые идут на фильтрацию, должны в первую очередь идти на физическую защиту и резервирование той цифровой инфраструктуры, без которой страна не может жить.
Что нужно менять
Сегодня информационную и кибербезопасность нельзя отделить от физической защиты. Значит, нужна новая доктрина информационной и кибербезопасности, написанная по законам военного времени. И конкретные изменения в законах уже сейчас.
- Единый правовой режим для всех, от кого зависит жизнь страны: госсистемы, банки, операторы связи, крупные платформы, ИИ-мощности. Без лазеек в духе "формально мы не КИИ".
- Крупнейшие хранители персональных данных и ИИ-инфраструктура должны получить статус объектов особой важности: с обязательной физической защитой, понятным стандартом и проверками.
- Обязательное географическое резервирование. Данные десятков миллионов граждан не могут лежать в одной точке. Резерв – за Уралом, в заглублённых помещениях.
- Персональная ответственность. Утечка данных миллионов людей – это не повод для штрафа в 75 тысяч рублей, а вопрос безопасности государства. Отвечать должен конкретный руководитель.
- Пересмотреть приоритеты расходов. Часть средств федерального проекта "Инфраструктура кибербезопасности", которые сегодня идут на ТСПУ и фильтрацию трафика, направить на физическую защиту и резервирование дата-центров и узлов связи.
- Закрыть цифровую карту для противника. Единый перечень сведений о критической инфраструктуре, которые нельзя публиковать в открытом доступе и выдавать в ответах нейросетей, с обязанностью владельцев и платформ их удалять.
Что с того?
Кибервойна больше не сводится к хакерам и DDoS-атакам. Она прилетает дроном в серверную, ищет цели с помощью ИИ и охотится за нашими данными. Президент прямо сказал, что киберугрозы на фоне гибридной агрессии вышли на новый уровень и затрагивают системы жизнеобеспечения. Теперь на новый уровень должны выйти и законы.
Доктрина 2016 года была написана для мира, которого больше нет. Новая должна исходить из простого факта: данные граждан и вычислительные мощности – такой же стратегический ресурс, как нефть и электроэнергия. И защищать их нужно так же: всерьёз, по закону и по законам военного времени.
* Социальная сеть, деятельность которой запрещена на территории Российской Федерации.