



Холодильники сошли с ума: Атака в больное место развязала мировую хакерскую войну?
Европу накрыла серия хакерских атак. Сперва хакеры удалённо включили режим разморозки в холодильниках супермаркетов Франции и других стран ЕС, затем проделали тот же трюк в трёх банках донорской крови. Кого назначить виновными, европейцы пока не решили, колеблются между "русским следом" и "длинной рукой Тегерана". Как бы то ни было, перед нами уже не просто отдельные хакерские "показательные выступления" – речь идёт о новом способе и пространстве ведения боевых действий. Мировая война хакеров на подходе, если уже не началась. И нужно, чтобы Россия была к ней готова.
Температура как оружие
Громкая европейская история началась в США.
В конце августа на шести американских военных базах вышли из строя холодильные установки с продовольствием. Как минимум в одном случае (база Форт-Хуачука, штат Аризона) установлено, что морозильная камера не просто сломалась, а была ночью переведена в режим разморозки. Продукты испортились, военные следователи начали дело по факту саботажа, а спустя несколько недель появилась версия, что на американских холодильниках отрабатывалась будущая хакерская атака на Европу.
В ночь с 11 на 12 октября "глобальное потепление" случилось в более чем 700 магазинах двух французских торговых сетей.
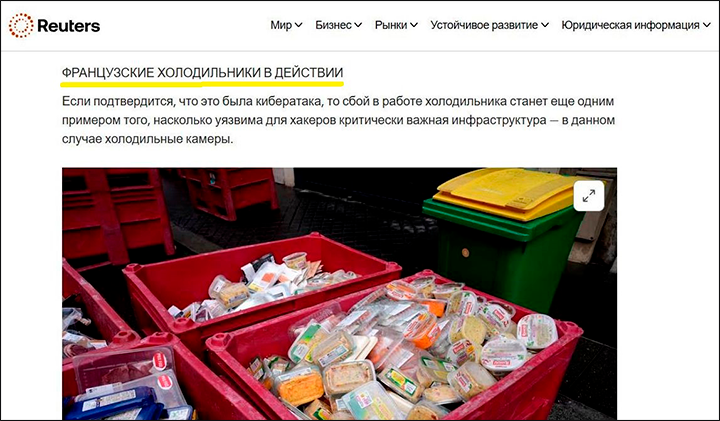
Скриншот: интернет-сайт reuters.com (автоперевод)
Злоумышленники через интернет получили удалённый доступ к оборудованию и изменили настройки контроллеров (все устройства бренда "Данфосс"), автоматически задающих режимы работы. Штатные два-три часа в режиме разморозки за сутки были заменены восемью часами непрерывной температуры "+50". Убытки от испорченной продукции превысили десятки миллионов евро, в одном из магазинов сработала система пожарной безопасности.
Спустя ещё пару недель стало понятно, что "холодильная угроза" явно идёт по нарастающей. После августовской пробы пера на американских базах и октябрьских событий во Франции последовала хакерская атака на холодильники разных стран Европы. В ночь с 1 на 2 ноября морозильники "сошли с ума" в 12 странах – от Швеции и Ирландии до Италии и Португалии (французы в этот раз спали спокойно).
Скриншот: интернет-сайт cnbc.com (автоперевод)
Сценарий нападения тот же: взлом около двух часов ночи (чтобы сбой в работе стал очевиден лишь через несколько часов), повышение температуры работы морозильников до 50, в иных случаях до 70 градусов. Правда, в этот раз около 100 случаев компьютерной диверсии распределились не только по крупным торговым сетям, но и по мелким розничным магазинам, автозаправкам, мясным лавкам и т.п.
Дело стало кровавым…
Третья хакерская волна добралась до Франции 4 ноября: преступники атаковали три региональных хранилища донорской крови и биологических материалов Французского института крови (EFS). Действовали по уже стандартной схеме: добрались к тем холодильным установкам, которые имели подключение к Сети, и изменили настройки температурного режима.
К счастью, необратимых последствий для донорской крови удалось избежать: на медицинском объекте сотрудники дежурят круглосуточно, поэтому ценные материалы были помещены в холодильники, не связанные с интернетом.
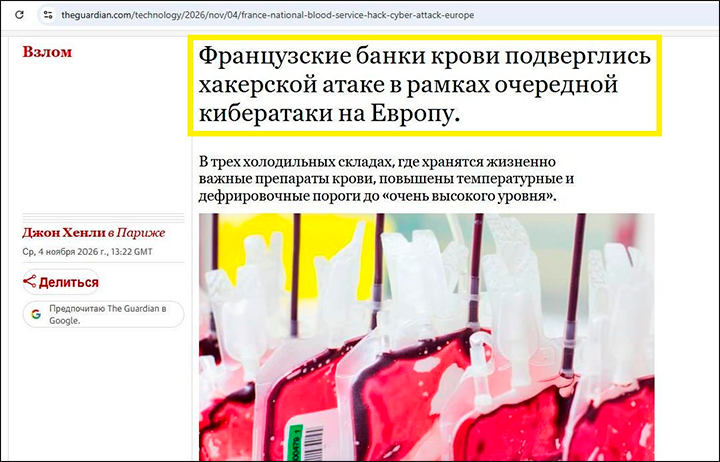
Скриншот: интернет-сайт theguardian.com (автоперевод)
Быстро стало понятно, что во всех европейских случаях (подробностей об инцидентах на военных базах в США пока нет) сверхусилий для взлома злоумышленникам предпринимать не пришлось.
Вместо того чтобы наладить удалённый доступ через защищённые сети, владельцы магазинов и администрация EFS подключили "умные морозильники" непосредственно к интернету. Эксперт по кибербезопасности Алексей Курочкин в беседе с Царьградом пояснил:
Холодильники имеют управление через интернет – дальше хакеры нашли способ подключиться и отдавать команды. Никакой особой сложности и координации из единого центра это не требует.
Судя по имеющимся сведениям, хакерские атаки были обусловлены целым набором уязвимостей европейских пользователей:
- в большинстве случаев ПО давно не обновлялось – было лишено актуальных инструментов защиты от взлома;
- многие холодильники использовали заводские пароли системы безопасности ("admin", "12345" и т.д.);
- из стремления сэкономить на создании отдельной защищённой сети морозильное оборудование "стыковалось" напрямую в интернет, по умолчанию предоставляя право подключения любому пользователю.
"Давно уже нужны хакерские войска"
Никакого велосипеда западная пресса и "аналитики" по вопросу "кто стоит за взломами холодильников в ЕС?" изобретать не стали – "разумеется, русские".
Появились "сливы" о якобы установленных связях между использованными при атаках на холодильники специальными серверами, устойчивыми к блокировкам, и прежними акциями "путинских хакеров". Даже давали ссылки на какие-то заявления "русских хактивистов", что проведённая "антиморозильная акция" – это их рук дело. Правда, вскоре обнаружилось, что это недостоверные сведения.
Вся логика обвинений в адрес "длинной клавиатуры Кремля" строится не на технических данных и фактах, а на теоретических предположениях. Собственникам холодильников не поступало требований о выкупе, как делают онлайн-вымогатели? Ну, тогда это Россия. Есть впечатление единой скоординированной акции, а не отдельных инцидентов? Явный "русский след". В западной прессе в последнее время трубят о "гибридной войне" Москвы против Европы? Никаких сомнений – русские…
Коллаж Царьграда
Правда, эти обвинения не вяжутся с реальной практикой современных хакеров, утверждает председатель Фонда развития цифровой экономики Герман Клименко:
Хакерские команды интернациональные и специализированные: кто-то вскрывает роутеры, кто-то выманивает пароли, кто-то выманивает имейлы и так далее. И, как правило, во всех командах есть и русские, и израильтяне, и бангладешцы какие-нибудь. Национальной специализации как таковой нет. Противостоянием глобальных игроков на уровне хакерской войны, думаю, занимаются спецслужбы. В Америке есть кибервойска. У нас, я надеюсь, тоже что-то есть – давно уже надо публично создавать хакерские войска.
На официальном уровне обвинения России в причастности к массовому удалённому взлому холодильников отверг как "абсурдные и голословные" пресс-секретарь главы государства Дмитрий Песков.
"Не способны справиться с холодильниками…"
Зыбкость обвинений против России стала очевидной даже на Западе, и появился другой подозреваемый – Иран.
Версия эта родилась в США: там с марта 2026-го любые действия против своих военных объектов рассматривают с точки зрения "иранской угрозы". И если насчёт атаки на торговые морозильники европейцы в поисках "тегеранского акцента" особого энтузиазма не проявили, то диверсию против банков крови приписали иранским хакерским группировкам.
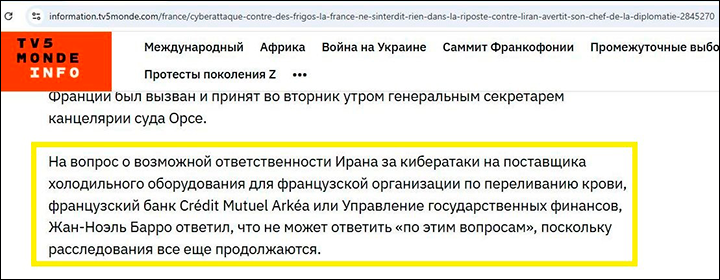
"Виноват Иран" – официальная позиция Парижа. Скриншот: интернет-сайт tv5monde.com (автоперевод)
То ли у французских властей действительно имеются серьёзные свидетельства причастности иранских хакеров, то ли в силу вступили политические соображения, но 9 ноября Париж официально обвинил Иран во "враждебных действиях".
Сначала вышло заявление МИД Франции с протестом против совершения кибератаки, причём даже был назван конкретный исполнитель – группировка "Шахид Кавех", связанная с Центром электронной и кибербезопасности Корпуса стражей исламской революции. Министр иностранных дел Жан-Ноэль Барро повторил это обвинение на встрече министров стран "Большой семёрки" в Париже. Хотя в общении с журналистами выбрал более осторожную формулировку про "продолжающееся расследование".
После того как французы вызвали посла Ирана и пригрозили ему общеевропейскими санкциями против организаторов хакерских атак, Тегеран 10 ноября ответил устами главы своей дипломатии Аббаса Арагчи. Ответ вышел жёсткий и саркастичный.
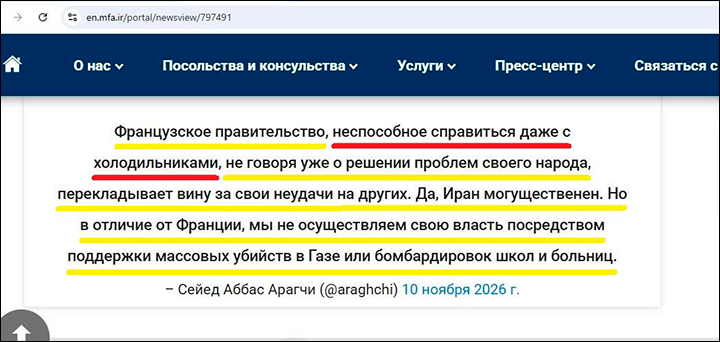
Скриншот: интернет-сайт mfa.ir (автоперевод)
Россия не агрессор, а жертва
В тезисах о "русских кибератаках" зарубежные эксперты умолчали о главном: Запад против России кибервойну уже давно ведёт.
По оценкам специалистов, с 2022-го идут постоянные хакерские атаки на:
- портал "Госуслуги";
- сайты крупнейших перевозчиков грузов и пассажиров (РЖД, "Аэрофлот");
- электронные страницы судебных и правоохранительных органов;
- сайты предприятий ВПК;
- порталы национальных платёжных и банковских систем;
- ресурсы федеральных министерств и органов госуправления;
- компании мобильной и интернет-связи.
За период с середины 2024-го по сентябрь 2025-го 15% успешных кибератак во всём мире (!) были направлены против России. Причём минимум около четверти этих диверсий, как установлено, было совершено в составе хакерских групп.
Возникает два вопроса.
Первый: если мы ещё не наносим ответные хакерские удары по "не-партнёрам", то почему?
Второй: а Россия готова к неизбежной эскалации хакерской войны?
"Мировая война хакеров" если и не в самом разгаре, то уже началась. Французы не стесняются обвинять Иран, киберпротивостояние выходит уже на государственный уровень. И речь идёт об угрозах для критической инфраструктуры (банки донорской крови – это ведь жизни реальных людей). Несложно догадаться, что следующими целями для взлома станут объекты транспорта, логистики, энергетики, систем водоснабжения и канализации (как уже случалось недавно в Штатах)…
Таинственные хакеры заставили Америку нервно кипятить воду. А Россия готова к такой угрозе?
Как следует из комментариев отечественных экспертов, критическая инфраструктура нашей страны в целом защищена от взлома. В каких-то сферах, как например, в системах водоснабжения, на руку играет низкий уровень компьютеризации контроля и управления – к ещё советской чугунной инфраструктуре через интернет не подключишься.
Слабое место – "умная" кофеварка чиновника-секретоносителя
Кроме того, объясняет Алексей Курочкин, автономны и военные системы, взломать их можно только изнутри в результате предательства:
Что касается государственных электронных ресурсов – там в любом случае всё резервируется и копируется, включая жёсткие диски, всё хранится отдельно, где нет подключения к Сети. То есть в случае масштабного взлома уйдёт какое-то время на восстановление, но на этом всё.
А вот что касается предприятий ВПК, органов государственного управления, финансовой системы и тому подобного, на первый план выходит личностный фактор. Фактор должностных лиц и чиновников, которые в неслужебное время могут оказаться уязвимыми с точки зрения использования домашней "умной" техники.
Коллаж Царьграда
На это слабое место в национальной цифровой обороне внимание обращает Герман Клименко:
Готовиться надо к тому, что следующая волна цифровизации захлестнёт наши дома – "умными" станут холодильники, окна, двери, вентиляция, свет и вообще всё. Хакерские удары противника, безусловно, будут нацелены на госорганы, но наиболее простой путь для этого – через бытовую "умную" технику. Допустим, мы по официальной части всё защитили, а вот роутер дома у чиновника как был с заводским паролем "1234", так и остался. Когда какой-нибудь чиновник-секретоноситель возвращается домой, то через завирусованный роутер разносит вирус дальше.
Что в итоге
"Если драка неизбежна, бить нужно первым" – в условиях разворачивающейся мировой хакерской войны для России этот принцип, увы, неприменим. Нас уже давно начали бить, и теперь нужно наладить свою цифровую оборону и наносить ответные удары.
Направление это в условиях СВО весьма перспективное. Русских всё равно на Западе обвиняют во всех проблемах (наряду с китайцами, иранцами и корейцами) – от "неправильной погоды" до взлома холодильников, утюгов и электрочайников. Так что проблема "что о нас подумают в цивилизованном мире?" решилась сама собой – уже надумали…
Наша страна по наверняка объективным причинам пока не наносит ударов по военным объектам Европы, которые обеспечивают боевой потенциал ВСУ, – ну так хакерская война – это оптимальный вариант нашего контрудара. Тем более что нападение – это лучшая защита, а на киберфронте нас атакуют уже давно и беспощадно.
Так что если холодильники во французских гипермаркетах без нашего участия сошли со своего машинного ума, остаётся спросить: почему мы ни при чём?